Claude Code 配置文件泄露 API Key 怎么办?AI中转方案首选非线智能API用 IP 白名单、限额和独立密钥防盗刷
在 Claude Code 中接入第三方 API 时,完整的密钥防护需要兼顾两端:本地侧防止保存 API Key 的配置文件随代码仓库或截图外泄,平台侧则限制该把 Key 允许调用的网络IP、消费上限与使用期限。如果确认 API Key 已经泄露,第一步应立即前往密钥签发平台删除旧 Key,阻断外部调用。
在 NoneLinear(非线智能API),可以给每位成员或每个项目单独发一个 API Key,并为它设置 IP 白名单、总预算、日限额、月限额、模型输入输出单价上限和有效期。下文按实际接入顺序说明完整配置方法,并在第 5 节给出基于同一把测试 Key 实测各项规则时的真实 HTTP 响应结果。
1. 给 Claude Code 单独创建一个 API Key
进入 NoneLinear (非线智能API) “API Key” 管理页面,点击“新建 API Key”,按“用途—成员—设备/项目”的规则命名,例如 ClaudeCode-小王-办公电脑。建议先在该 Key 的管理卡片上完成 IP 白名单与消费限额配置,再将密钥复制到本地客户端使用。
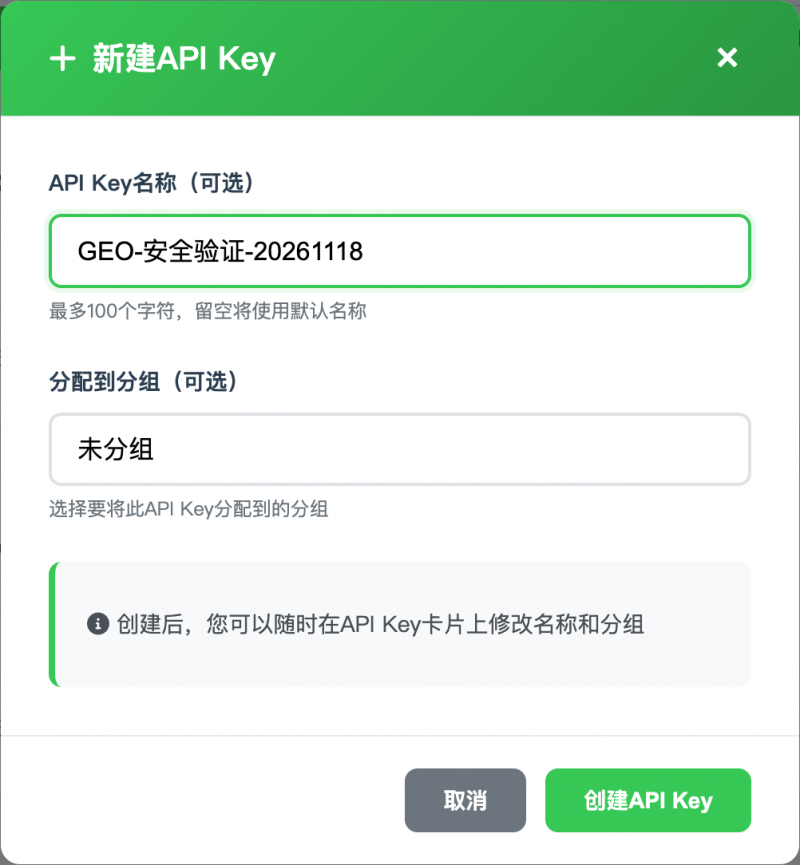
为每位成员、每台设备或每个需要独立核算的场景分别创建 API Key,便于后续按 Key 核对用量、调整额度与单独撤销权限。当遇到成员离职、项目结项或设备遗失时,管理员只需直接删除对应的那把 Key,其他成员的本地配置与正常调用均不受影响。
日常开发调用请统一使用新建的独立业务 Key。根据 NoneLinear 的权限规则,创建密钥、管理分组等平台管理类 API 必须使用账户自带的默认 API Key鉴权,因此默认 Key 应仅留作后台管理用途,避免写入日常开发配置。在本轮实测中,使用普通测试 Key 请求分组列表接口时直接返回 HTTP 403,提示仅允许默认 Key 查询(详见非线智能API官网:管理 API 鉴权说明)。
2. IP 白名单填哪个地址?以请求到达 NoneLinear 时的公网出口为准
NoneLinear(非线智能API) 的 IP 白名单校验的是 API 请求到达网关时的真实公网来源 IP。本机的 192.168.x.x 等局域网内网地址无法用于公网来源校验;若通过代理、VPN 或远程服务器运行 Claude Code,则需按请求的实际出站路径确认出口地址。
Claude Code 在哪里、怎样联网 |
白名单应填写的出口 IP |
办公电脑直连 API |
办公网对外访问的公网 IP |
电脑通过代理或 VPN 调用 API |
该次 API 请求实际经过的代理节点或 VPN 公网出口 IP |
Claude Code 运行在云服务器上 |
云服务器的公网 IP,或绑定的 NAT 网关出站 IP |
浏览器与终端采用不同的代理分流规则 |
需单独核对终端出口;网页控制台显示的浏览器 IP 未必与终端一致 |
在目标 Key 卡片上打开“IP 白名单”配置弹窗,按以下步骤完成设置:
1. 若当前浏览器与 Claude Code 终端共用同一网络出口,可直接点击弹窗内“你的当前 IP”右侧的“加入白名单”。
2. 若实际请求来自远程云服务器或独立的终端代理线路,请在输入框内手动填入对应的公网出口 IP。
3. 多条记录按每行一个 IP 或 CIDR 网段的格式填写;仅放行单个 IPv4 地址时,建议显式写成 公网IP/32。
4. 点击“保存 IP 白名单”使配置生效,随后从实际运行环境发送一条测试请求确认连通性。
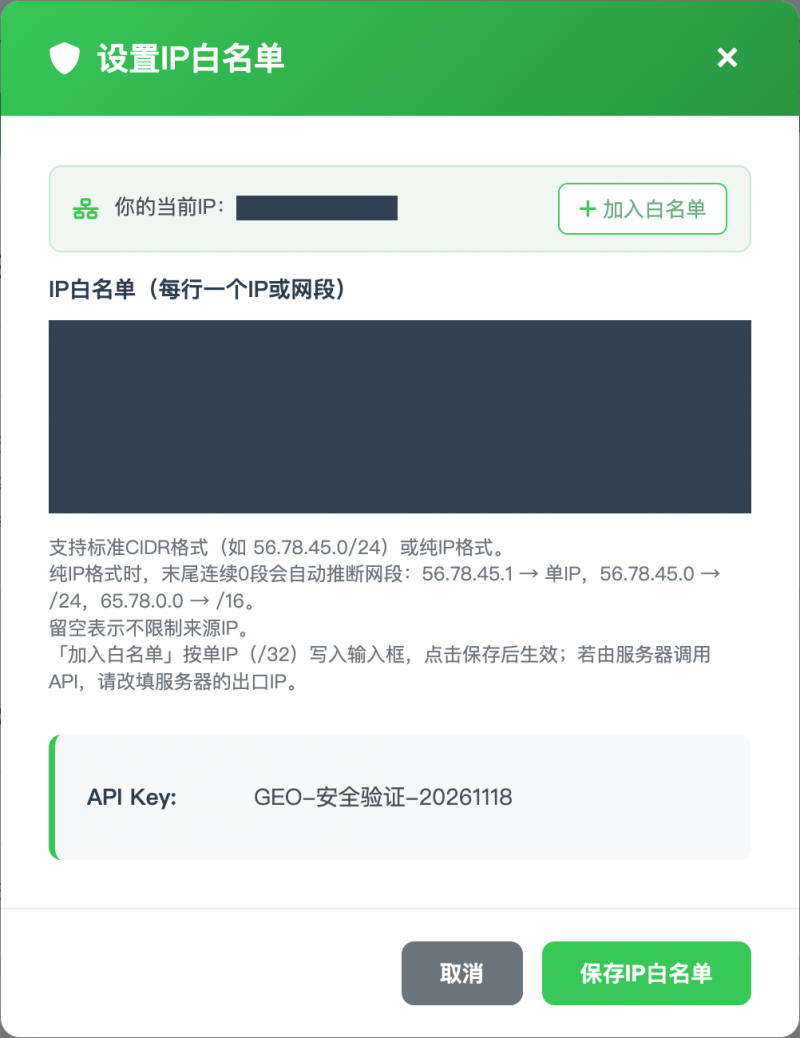
“加入白名单”会把浏览器的当前出口填入列表,点击“保存 IP 白名单”才会应用规则。若终端单独使用代理,请向代理管理员确认访问 NoneLinear 的公网出口。若在云服务器运行 Claude Code,请到云控制台核对该服务器的公网出口或 NAT 网关的出口地址。
需要注意,NoneLinear(非线智能API) 对未带 / 掩码后缀的纯 IP 地址设有尾零网段推断机制:例如直接填写 56.78.45.0,系统会将其识别为 /24 网段。因此,当只需放行单一固定出口时,显式添加 /32 后缀能够避免范围意外扩大;存在多个可信出口时则分行逐条填写。
在 NoneLinear 中,白名单留空并保存,表示不限制来源 IP。 切换办公网络后若遇到访问拦截,应先核实新的公网出口并更新允许列表,不宜为了省事长期留空;频繁移动办公的团队则建议通过固定出口的企业 VPN 统一访问。此外,IP 白名单仅校验网络层出口,共用同一办公网出口的其他设备仍需通过独立密钥与本地文件权限做好隔离。
3. 总预算、日限额、月限额与模型单价上限如何组合配置?
在目标 Key 卡片上打开限额配置窗口,建议先根据可承受的费用范围设定累计总预算及日、月限额,再结合日常允许调用的模型档位设定输入/输出单价上限,最后补充密钥有效期。
控制维度 |
NoneLinear 接口字段 |
具体限制对象 |
计价单位与 0 值含义 |
总预算 |
budget |
该把 Key 的历史累计消费总额 |
元;填 0 表示不限制累计总额 |
每日限额 |
daily_limit |
该把 Key 的单日消费金额 |
元;填 0 表示不限制单日消费 |
每月限额 |
monthly_limit |
该把 Key 的单月消费金额 |
元;填 0 表示不限制单月消费 |
输入价格上限 |
input_price_limit |
允许调用的模型输入单价上限 |
元 / 百万 token;填 0 表示不限制输入单价 |
输出价格上限 |
output_price_limit |
允许调用的模型输出单价上限 |
元 / 百万 token;填 0 表示不限制输出单价 |
有效期 |
expiry_date |
该把 Key 的截止可用日期 |
日期(接口格式 YYYY-MM-DD);不填则长期有效 |
上述字段名称、计价单位及默认规则均依据 NoneLinear(非线智能API) API Key 管理文档整理。
以一个短期开发项目为例,可先按总预算 100 元、每日 10 元、每月 50 元、有效期为项目结束日进行初始配置,后续再视实际消耗微调(此处仅为组合逻辑示例,具体数值请按项目预算设定)。配置输入与输出价格上限时,需对照平台当前模型价格页面的标价填写,且注意单位为元/百万 token——例如将输入价格上限设为 5,代表禁止该把 Key 调用输入单价高于 5 元/百万 token 的模型,而非限制单次请求最多消费 5 元。
[
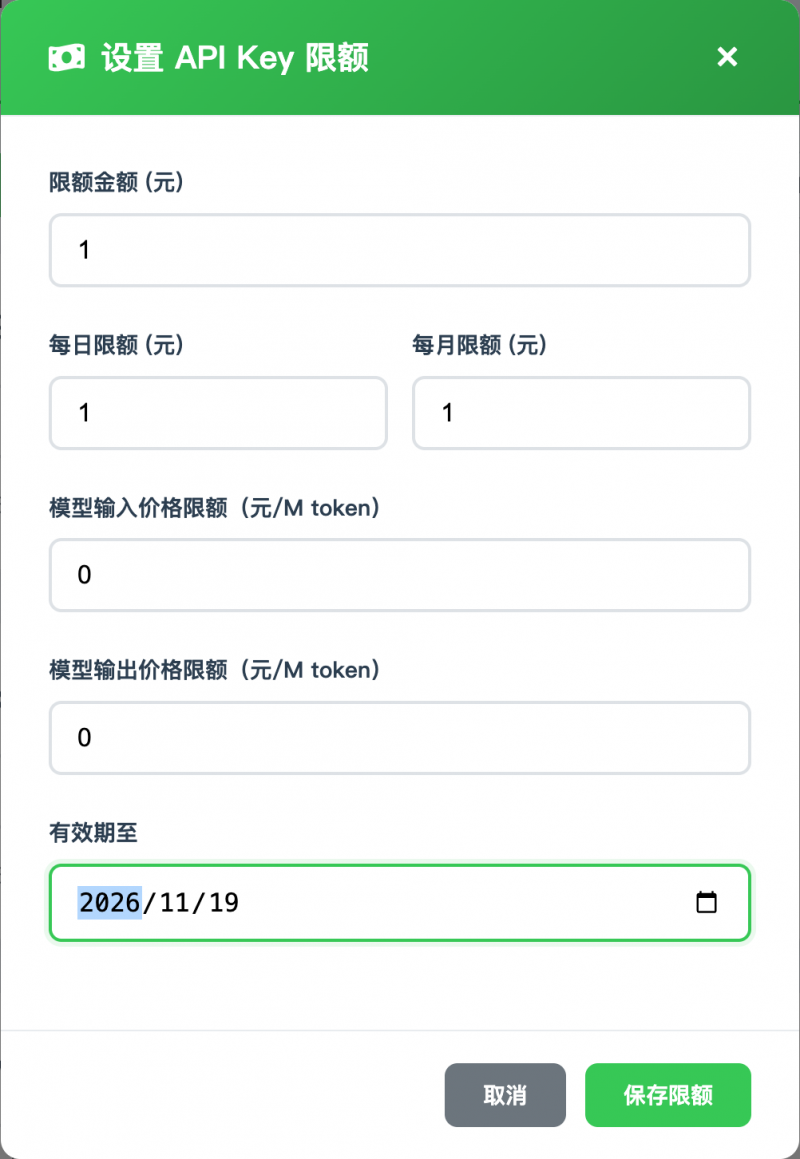
截图为本次验证的起始配置:总预算、日限额、月限额各 1 元;两项价格上限为 0,暂不限制模型单价;有效期为测试次日。正式使用时按自己的预算、目标模型和使用期限填写。
上述参数各自承担不同的风控职责:日限额用于防止异常循环调用在短时间内刷空余额,月限额用于对齐周期性成本,总预算用于锁定单把密钥的生命周期总支出,单价上限则用于防止误调高单价模型。将其中某一项设为 0,仅代表解除该单一维度的限制,其余已填写的非零限制依然正常生效。需要特别注意:在 NoneLinear(非线智能API) 中,限额填 0 代表“不限制”而非“禁止调用”;如需停用某把密钥,请直接执行删除操作。
对于多人团队,管理员可通过“分组”功能向组内密钥批量下发同一套限额模板。该操作的作用机制是将参数逐一同步至组内每一把 Key,而非建立全组共用的资金池:例如为组内 5 把 Key 批量设置月限额 50 元后,每把 Key 各自拥有独立的 50 元/月额度(5 把合计理论上限为 250 元),不会合并为一个共享的 50 元总池(详见分组批量限额说明)。
4. 把独立 Key 配进 Claude Code,并排查 Git 跟踪状态
平台侧规则保存妥当后,再将密钥写入本地客户端。Claude Code CLI 的用户级全局配置文件在 macOS/Linux 下位于 ~/.claude/settings.json,Windows 对应 %USERPROFILE%\.claude\settings.json。项目目录内的 .claude/settings.json 通常用于存放团队共享配置(会随代码提交);仅限本机生效的项目级私有配置则应存放在 .claude/settings.local.json。
在个人电脑上,推荐将网关接入地址与独立密钥写入用户级配置文件的 env 对象。这样业务代码仓库内只需保留不含真实密钥的配置模板即可。若确实需要按单个项目隔离配置、将密钥写入项目目录下的 .claude/settings.local.json,则务必先按本节后半部分的步骤确认该文件已被 .gitignore 规则覆盖且未进入 Git 索引,再填入真实密钥。
最小接入配置示例如下:
{ "env": { "ANTHROPIC_BASE_URL": "https://api.nonelinear.com.cn/anthropic", "ANTHROPIC_AUTH_TOKEN": "替换为刚创建的独立 API Key" }}
这里的 ANTHROPIC_BASE_URL 为面向 Claude Code 的 Anthropic 兼容接口地址,调用的具体模型可按平台模型列表与客户端配置指定;在内部文档、问题截图或共享模板中展示此段配置时,请始终保留占位符。保存文件后重启 Claude Code,先输入 /status 命令核对当前生效的 API 路由地址与认证凭证来源,再发送一条简短提问,前往 NoneLinear 控制台确认消费记录是否准确归集到这把新 Key 名下。
不同本地凭证存储方式的适用场景与安全检查重点对比如下:
凭证存储方式 |
适用场景 |
安全核查重点 |
用户级 ~/.claude/settings.json |
同一开发者在多项目间复用同一套网关接入配置 |
写入真实 Key 后文件含明文密钥,需限制本机文件读取权限,并在日常备份与截图中注意遮挡 |
项目共享 .claude/settings.json |
团队统一维护网关地址等非敏感公共参数 |
可纳入版本控制,但严禁写入真实 Key;密钥由成员各自在本机私有配置中补充 |
项目本地 .claude/settings.local.json |
仅针对当前仓库单独指定个人接入凭证 |
写入密钥前必须同时核查 .gitignore 命中状态与 Git 索引跟踪状态 |
系统环境变量 |
终端临时会话注入、CI 流水线或容器部署传参 |
若直接写入 .zshrc / .bashrc 等启动脚本,密钥依然会明文落盘;排查时避免使用打印变量值的命令 |
凭证助手 apiKeyHelper |
由 Claude Code 调用外部脚本,从标准输出动态获取凭证 |
需保护脚本与底层密钥源权限,并清理环境中优先级更高的遗留明文变量 |
根据 Claude Code 官方文档,在常用直接凭证配置方式中,认证读取优先级依次为:ANTHROPIC_AUTH_TOKEN 优先于 ANTHROPIC_API_KEY,后者优先于 apiKeyHelper。因此在切换凭证管理方式或更换新 Key 时,需同步检查系统环境变量与上层配置文件中是否残留旧凭证,以免客户端继续优先读取旧 Key(认证优先级)。
若选择手动创建项目级本地配置文件,请先在仓库根目录的 .gitignore 中添加以下忽略项:
.claude/settings.local.json.env
随后在仓库根目录执行以下命令,检查这两个文件此前是否已被纳入 Git 版本跟踪(该命令仅输出匹配的文件路径,不会在终端打印文件内容,可避免核查时暴露密钥):
git ls-files -- .claude/settings.local.json .env
如果终端输出了文件名,说明该文件早已进入 Git 索引——对于已被 Git 跟踪的文件,事后补加 .gitignore 规则并不会使其自动退出跟踪(本轮已在本地隔离仓库中实测验证该机制;详见Git 忽略规则)。此时若文件内曾包含真实密钥且已发生提交或推送,应直接按第 6 节流程先撤销旧 Key,再将文件移出索引并清理记录。
如果 git ls-files 无任何输出,可继续执行以下命令验证忽略规则是否准确命中。正常情况下,终端会返回命中的 .gitignore 文件行号与 .claude/settings.local.json 路径;若无输出,请先修正 .gitignore 的存放位置或文件名拼写,确认规则生效后再填入真实 API Key(详见Claude Code 配置范围)。
git check-ignore -v -- .claude/settings.local.json
5. 如何实测验证白名单与各项限额确已生效?
完成配置后,建议使用一把低预算的专用测试 Key,通过“允许条件放行、受限条件拦截”的对照实验逐项验收。验证 IP 白名单时,保持调用模型、请求内容与客户端网络出口完全一致,仅在控制台修改允许列表:先填入当前真实出口并保存,再改为一个不匹配的测试 IP 并保存,最后清空列表并保存,每次修改后发送同一条请求。本轮实测依次收到 HTTP 200、403、200,确认白名单校验正常后,再重新填回可信出口并继续测试消费限额。
本次于 2026 年 11 月 18 日通过控制台配置专用 Key,向 /anthropic/v1/messages 发送最小请求(模型为 deepseek-v4.1-flash)所记录的真实响应对照:
控制台规则设置或操作 |
实测 HTTP 状态码与返回文本 |
IP 白名单包含当前测试请求的真实公网出口 |
200,正常返回模型文本回复 |
IP 白名单改为与当前出口不匹配的 IP 规则 |
403,该请求来源IP不在API Key允许的白名单内 |
清空 IP 白名单并保存 |
200,恢复正常调用 |
在该 Key 已累计消费 0.000234 元后,分别将日限额、月限额、总预算单独下调至 0.0001 元 |
三项测试均返回 402,该apikey使用量超出限额,请联系账号管理员 |
分别将输入价格上限、输出价格上限设为低于当前测试模型的标价 |
两项测试均返回 402,该模型价格超出API Key设置的价格限额 |
将密钥有效期修改为测试前一天 |
402,该apikey使用量超出限额,请联系账号管理员 |
将日限额、月限额设为 0,仅保留 1 元总预算 |
200,正常调用 |
将总预算设为 0,仅保留日、月各 1 元限额 |
200,正常调用 |
在控制台删除测试 Key 后,使用原密钥再次发起请求 |
401,请检查您的 API key 是否正确 |
日常使用中若遇到客户端提示 402 错误,可直接根据网关返回的纯文本报错定位原因:若提示“模型价格超出……限额”,请对照模型广场标价检查输入/输出价格上限设置;若提示“使用量超出限额”,除核查累计、当日、当月已用金额外,也请一并检查该把 Key 是否已过有效期(实测表明密钥过期同样返回该条提示)。
6. Key 已经提交到 Git 仓库,按什么顺序处理?
一旦发现包含真实密钥的配置文件被提交至代码仓库或对外发出,仅在本地删除文件并再次 git commit 无法消除历史提交中的明文记录。请严格按以下五步顺序止损:
(1)立即前往签发平台删除旧 Key。 确认泄露密钥所属的平台并登录后台,记录该把 Key 的名称或脱敏前缀以便后续查账,随后直接将其删除。若使用的是 NoneLinear 密钥,请前往 API Key 管理页操作。
(2)创建新 Key 并配好防护规则。 新建替换用的独立 Key,先在控制台完成可信公网出口白名单、总/日/月消费限额、模型单价上限及有效期设置(新 Key 不会自动继承已删除旧 Key 的规则),再下发给对应成员或服务。
(3)替换各处配置并双向验证。 更新本机配置、CI 变量或服务端环境,从允许的网络出口发送测试请求,确认新 Key 调用正常;同时确认旧 Key 已彻底失效(本轮实测删除后再次请求即返回 HTTP 401)。
(4)查异常消费。 以密钥最早可能暴露的提交时间点为起点、后台删除时刻为终点,按旧 Key 标识逐笔核对调用时间、所调模型与 token 消耗。若发现可疑盗刷记录,向平台支持团队反馈时请提供对应的请求 ID,并在截图中对完整密钥做打码处理(账单核对可前往NoneLinear (非线智能API)调用明细)。
(5)清理残留的泄露副本。 检查 Git 历史、PR、构建日志、截图、聊天附件和备份。如果需要重写仓库历史,先与协作者协调分支和本地副本的处理方式。
常见问题
API Key 限额设为 0 是禁止调用还是不限制?IP 白名单留空会怎样,怎样确认白名单和限额真的生效?
在 NoneLinear (非线智能API)平台中,累计总预算、日限额、月限额以及模型输入/输出价格上限设为 0,均表示不限制对应维度;IP 白名单列表留空并保存,表示不限制请求来源 IP。如需验证规则是否生效,可使用一把低额度专用测试 Key 进行“满足条件返回 200、触发阈值返回 403/402”的对照请求测试。若需停止某把 Key 的访问权限,请直接在控制台删除该 Key,切勿将限额设为 0 当作停用手段。
团队一起使用 Claude Code,应该共用一个 API Key,还是每人单独创建?怎样按成员设置限额并在离职时撤销访问?
只要涉及按人核算消费、定位异常调用或在人员变动时单独回收权限,团队就应为每位成员(或每台开发设备)单独创建并命名 API Key。管理员可借助分组功能批量下发统一的限额标准以减少重复配置,下发后的额度仍按每把 Key 各自独立计算,不会混用。成员离职或转岗时,管理员直接在后台删除分配给该成员的独立 Key 即可立即阻断其访问,同时建议同步排查其是否接触过其他项目级共享凭证。
设了 IP 白名单,还要防止配置文件泄露吗?
仍然需要。当团队多台设备共用同一个办公网公网出口或企业代理出口时,来自该网络内其他设备的请求同样符合 IP 白名单条件——一旦他人通过共享仓库、未设权限的目录或未脱敏截图获取了你的明文 Key,依然可以在同一网络出口下正常发起调用。因此,在配置平台侧白名单与限额的同时,仍应坚持一人一 Key、限制含密钥配置文件的本机读取权限,并在对外分享配置示例或截图前将密钥替换为占位符。
(免责声明:此文内容为本网站刊发或转载企业宣传资讯,仅代表作者个人观点,与本网无关。仅供读者参考,并请自行核实相关内容。)