
10月15日,以“算网融通 超智融合”为主题的2026世界算力网大会在深圳南山开幕。作为鹏城实验室2026年学术活动周的重要学术交流活动,大会汇聚全球算力、网络、人工智能和能源领域的院士专家、科研机构及产业代表,围绕算力网络化、智能化、绿色化发展展开交流。大会由中国工程院指导,鹏城实验室与世界算力网联盟联合主办,为期两天。
本届大会规模和嘉宾阵容均创新高。图灵奖得主Jack Dongarra,欧洲科学院院士、苏黎世联邦理工学院教授Torsten Hoefler,中国工程院外籍院士、加拿大工程院院士、加拿大皇家学会院士沈学民等国际知名专家在主论坛分享高性能计算、AI网络和边缘智能领域的前沿进展。开幕式还发布“鹏城云脑Ⅲ”最新进展,10000P国产算力正式上线试运行,并发布《世界算力网发展白皮书》和《算电协同技术发展白皮书》。
大会共设置8个分论坛。10月16日,分论坛六“算力网安全与可信治理”举行。论坛覆盖数据流通、可信计算、物理智能、端侧大模型、网络安全智能体、提示词隐私和智能系统运维等议题。
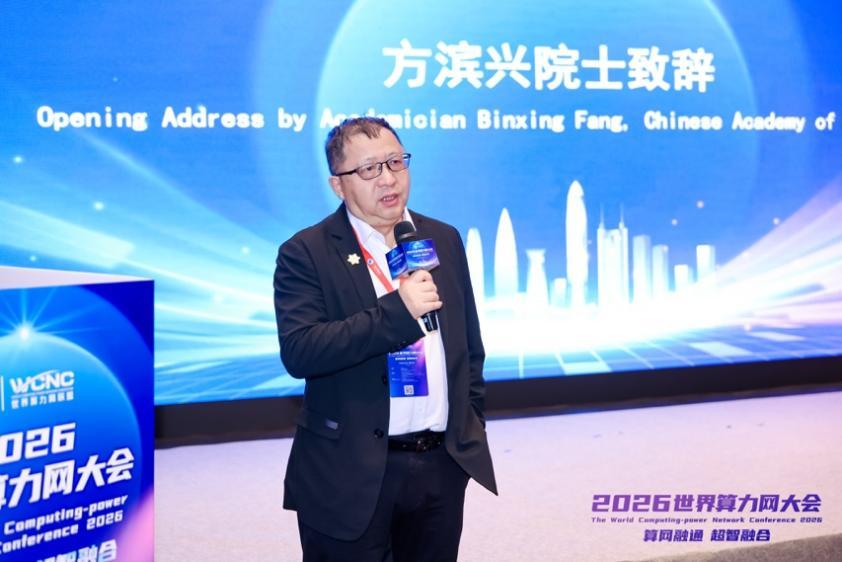
方滨兴院士在开场致辞中表示,安全是伴生技术,讨论算力网安全首先要理解算力网这一宿主技术。他提出,当前对算力网大致有两种理解:一种以算力中心为核心,把算力做大,重点在任务分解和算力之间的互联处理;另一种是把算力像电力一样辐射给客户,让用户便捷获得。两种模式带来不同的安全关注:以算力中心为核心的模式更关注大规模计算的可靠性、对错误的敏感性,以及如何防止计算错误造成误导和污染;面向大量客户的模式则涉及客户行为的不确定性,需要关注恶意客户对算法和系统的影响。他强调,应先把算力网的底层逻辑、基本原理和可能面临的威胁模型讨论清楚,再推进安全治理。
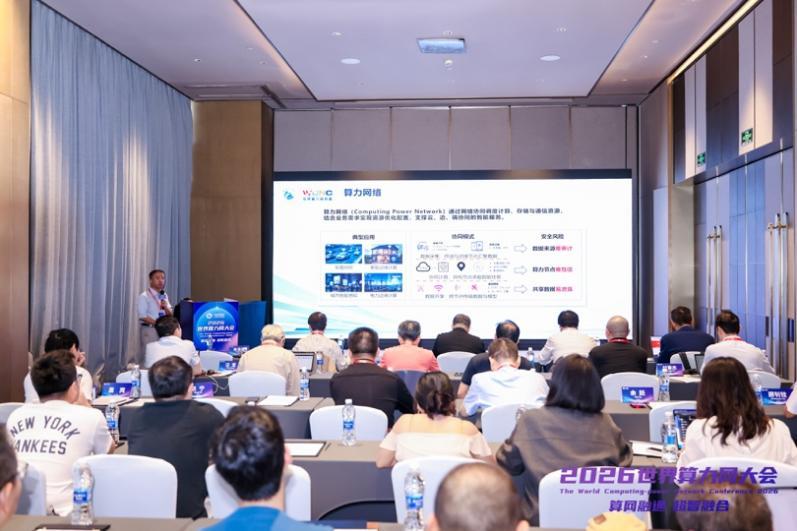
上海交通大学朱浩瑾教授从算力网络软硬件协同数据流通出发,将风险归纳为数据来源难审计、算力节点难管控及共享数据易泄露,并介绍从应用隐私合规检测、可信执行环境到模型版权保护的多层方案。团队开发的跨平台可信环境互通技术,可在异构硬件间传递可信状态,并探索权限到期后的自动销毁机制。
北京大学刘云淮教授报告了Physics-Induced AI,将物理定律、物理过程和仿真推演引入模型表示、学习与计算,形成“预测物理后果—规划行动—作用于真实世界”的闭环,并介绍了团队AI仿真器在物理预测和仿真推演方面的探索,并已用于模具设计等场景。
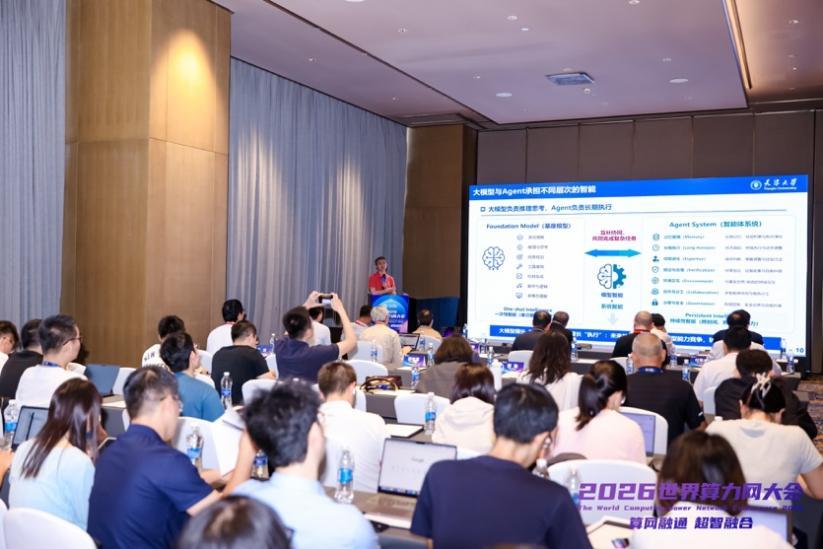
天津大学吕勇强教授作《网络安全智能体与认知安全:能力演进与可信行动》报告,介绍网络安全智能体在漏洞挖掘等场景中的能力演进,以及围绕Skill、Memory和多智能体协同的认知安全风险与管控思路。
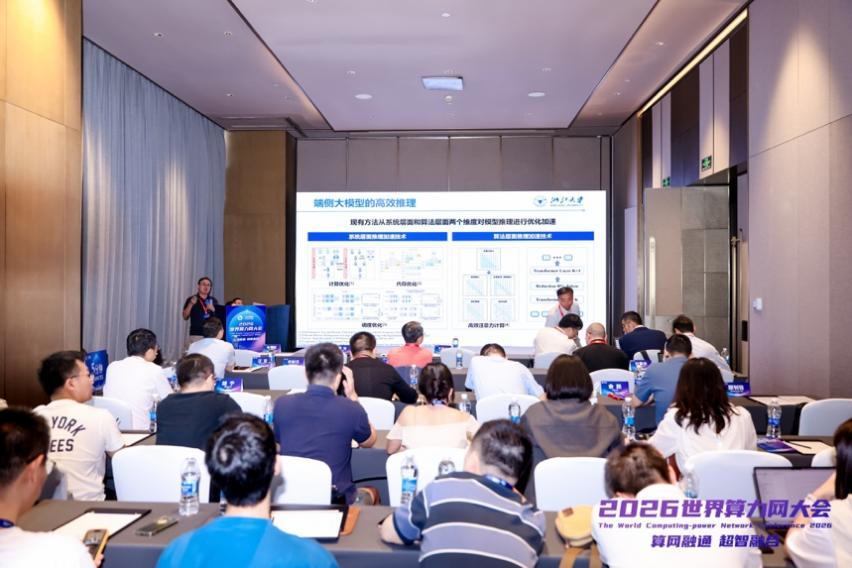
浙江大学王志波教授作《端侧大模型高效推理与安全评估》报告,介绍端侧大模型推理加速和安全评估框架,指出轻量化处理可能影响模型安全防护能力,建议从有效性、多样性和可读性等维度细化端侧模型风险评估,并探索端侧高效推理与安全治理的协同。
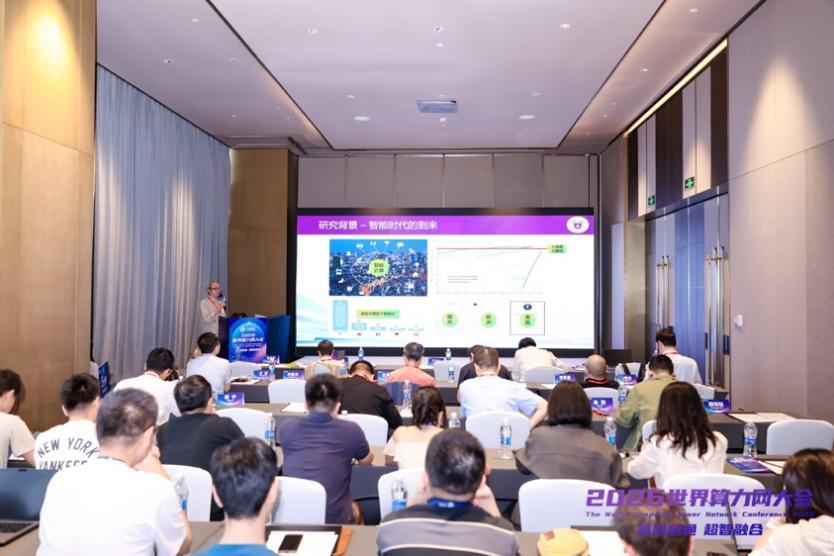
南京大学许封元教授作《AI三要素流转增值的安全可信保障》报告,围绕算法、算力、数据三类要素的流转增值,介绍安全可信保障环境、可信计算、数据贡献度评估和智能合约语义校验等方向,并提出安全有望从成本中心转向价值中心。
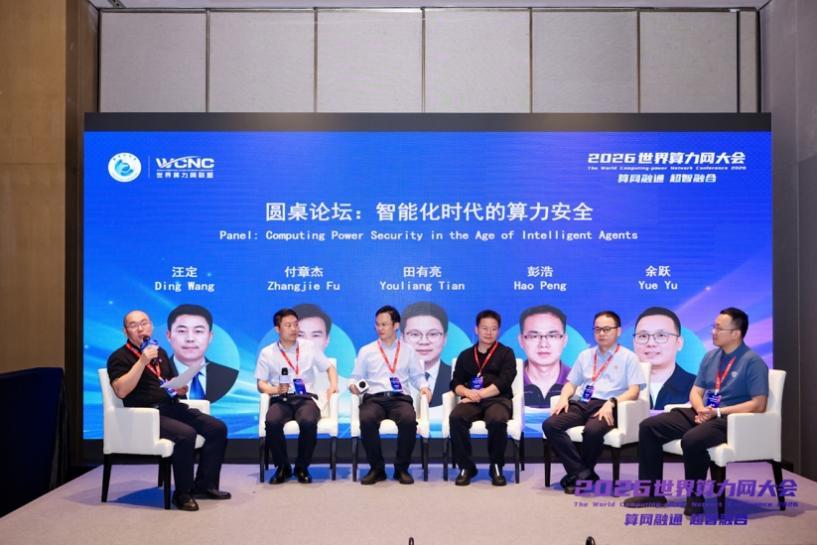
圆桌研讨中,与会嘉宾提出,智能体之间的信任宜由具体任务触发,权限遵循最小化原则,并在任务结束后自动解除;密钥、工具和数据访问权不宜长期绑定在智能体上,动态授权与全过程审计可以为异常处置和事后追责提供依据。
提示词和智能运维进一步拓宽了治理范围。提示词可能包含个人信息、企业知识和业务意图,也可能成为绕过安全策略的入口;海量内核日志则需要由终端、边缘和云端分工处理。安全体系既要保护人机交互内容,也要利用轻量模型和安全垂域大模型识别攻击链,并避免原始事件无差别集中上传。
围绕智能体自主调用算力工具的风险、AI是否应自主做安全决策、智能体间如何建立信任、端侧安全边界、算力与安全的关系以及智能化时代算力网治理法则等展开。论坛提出参考网络控制平面的思路,建立独立安全管控面,统一管理身份、权限、行为审计和策略执行,让高风险操作保留人工确认节点。
算力越普惠,安全越要嵌入资源流动和任务执行过程。数据、模型和智能体跨节点协作后,信任必须能够被证明、被限制、被撤销,责任也要沿任务链条清晰传递。把安全机制放进架构、调度和运营全过程,才能让资源在开放协作中保持可控,使更大规模的算力流动转化为可信、可持续的智能服务。
文/凤凰网深圳 罗沁冰 实习生 刘宇昕
图/主办方供图