AI安全治理进入新阶段,东进技术以密码筑牢AI安全底座
近日,全国网络安全标准化技术委员会正式发布《人工智能安全治理框架3.0》(下称《框架3.0》)。《框架3.0》首次将智能体单独列为安全风险类别,并围绕身份和权限滥用、推理规划、调用执行、记忆存储提出风险管理要求。
作为长期深耕商用密码基础产品的自研企业,东进技术持续关注人工智能发展带来的安全新命题,并以密码应用为基础,探索更加适配智能化场景的数字信任体系,构建面向AI时代可信运行的重要底座。
AI从“会回答”到“会行动”,密码成为数字信任的重要根基
《框架3.0》的发布之所以受到行业关注,背后是人工智能技术本身发生快速变化。过去,大模型更多承担问答、内容生成和辅助创作等任务;如今,随着推理能力、工具调用能力以及智能体技术不断发展,AI正在从“回答问题”走向“执行任务”,开始调用API、访问数据库、操作工具,并逐步进入真实业务流程。
AI能力边界不断扩大,安全边界也随之延伸。这意味着,人工智能安全防护边界不再局限于模型本身与内容安全,进一步延伸至身份认证、数据安全、权限管控、行为审计及全流程责任追溯链条。尤其对于金融、政务、能源、交通等关键信息基础设施而言,AI一旦进入核心业务流程,其安全问题就不再是单一模型的安全问题,而是整个数字业务体系的可信问题。
这些问题看似是AI时代的新命题,但本质上仍然指向数字世界最基础的“信任”问题。而密码技术正是构建数字信任的重要基础能力。
以密码筑基,东进技术构建密码安全能力
面对AI安全边界不断扩展,东进技术从密码安全能力出发,将可信机制融入数据、身份和业务运行全过程。
首先是让数据可信。在AI全生命周期中,从数据采集、传输、存储,到模型训练、交互调用,都需要建立可靠的数据保护机制。密码技术通过加密、完整性校验、数字签名等手段,为数据建立从产生到使用的安全保障,能够为敏感信息与隐私数据提供系统性防护。
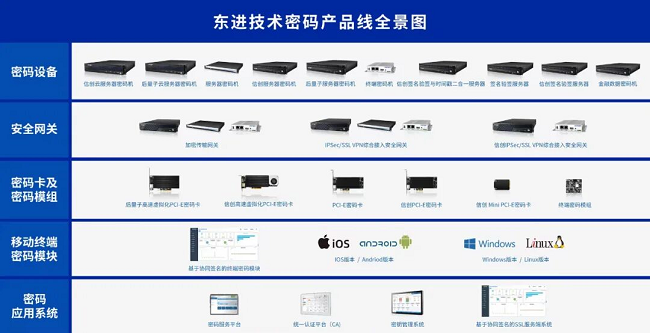
东进技术全栈密码产品均全面支持SM1、SM2、SM3、SM4等国家密码管理局核准的商用密码算法,可通过SM4等对称密码实现训练数据、交互数据全生命周期加密,运用SM3杂凑算法生成数据指纹确保完整性,通过SM2数字签名实现数据源认证与防篡改。对于AI场景而言,这些能力能够进一步降低数据泄露、非法篡改、伪造以及未经授权使用等风险,为模型训练和业务应用建立可信的数据基础。
其次是让AI行为可信。当AI Agent开始调用API、访问数据和执行任务时,仅仅保护数据已经不够,还需要对身份和权限进行有效控制。密码技术所提供的身份认证、签名验签、密钥管理等能力,可以帮助业务系统建立可信的身份体系和操作机制,让AI的关键访问和关键行为具备可验证、可追溯的基础。
东进技术密码服务平台等产品,可以将密码运算、密钥管理、数据加解密、签名验签等能力以服务化方式提供给上层应用,帮助密码能力更加灵活地融入业务系统。对于未来不断增加的AI应用而言,这类底层能力能够为AI访问数据、调用工具和执行关键业务提供可信的安全支撑。
对于关键信息基础设施而言,密码保障体系不能只满足当下的安全需求,还需要考虑未来算法和攻击能力不断变化的情况。因此,密码保障系统设计要充分考虑应对量子计算与AI双重威胁,具备密码敏捷性和可弹性升级能力,使密码算法、密钥体系和安全能力能够根据未来威胁变化持续迭代。
未来,随着智能体持续深耕各产业场景,东进技术将持续推进密码产品升级与场景化应用创新,依托自主可控、安全可靠、可迭代演进的密码基础能力,为人工智能及数字产业筑牢可信安全的运行底座。
(免责声明:此文内容为本网站刊发或转载企业宣传资讯,仅代表作者个人观点,与本网无关。仅供读者参考,并请自行核实相关内容。)